EN

Sezione

Cybersecurity — pagina 12

Attacchi, vulnerabilità, privacy e sicurezza dei sistemi.

Close-up of US dollars and 'Fraud' written on yellow paper, representing financial scams.
Cybersecurity

Il Tesoro USA chiede alle banche più segnalazioni sulle truffe cyber: quasi 13 miliardi di perdite dal 2023

Il Dipartimento del Tesoro statunitense sta spingendo le banche a segnalare con maggiore sistematicità le truffe informatiche, indicando quasi 13 miliardi di dollari di perdite dal 2023. La richiesta riconosce che scam, social engineering e frodi digitali sono ormai un problema di infrastruttura finanziaria, non soltanto di sicurezza individuale.
Redazione · 11 settembre 2026 · 14:20

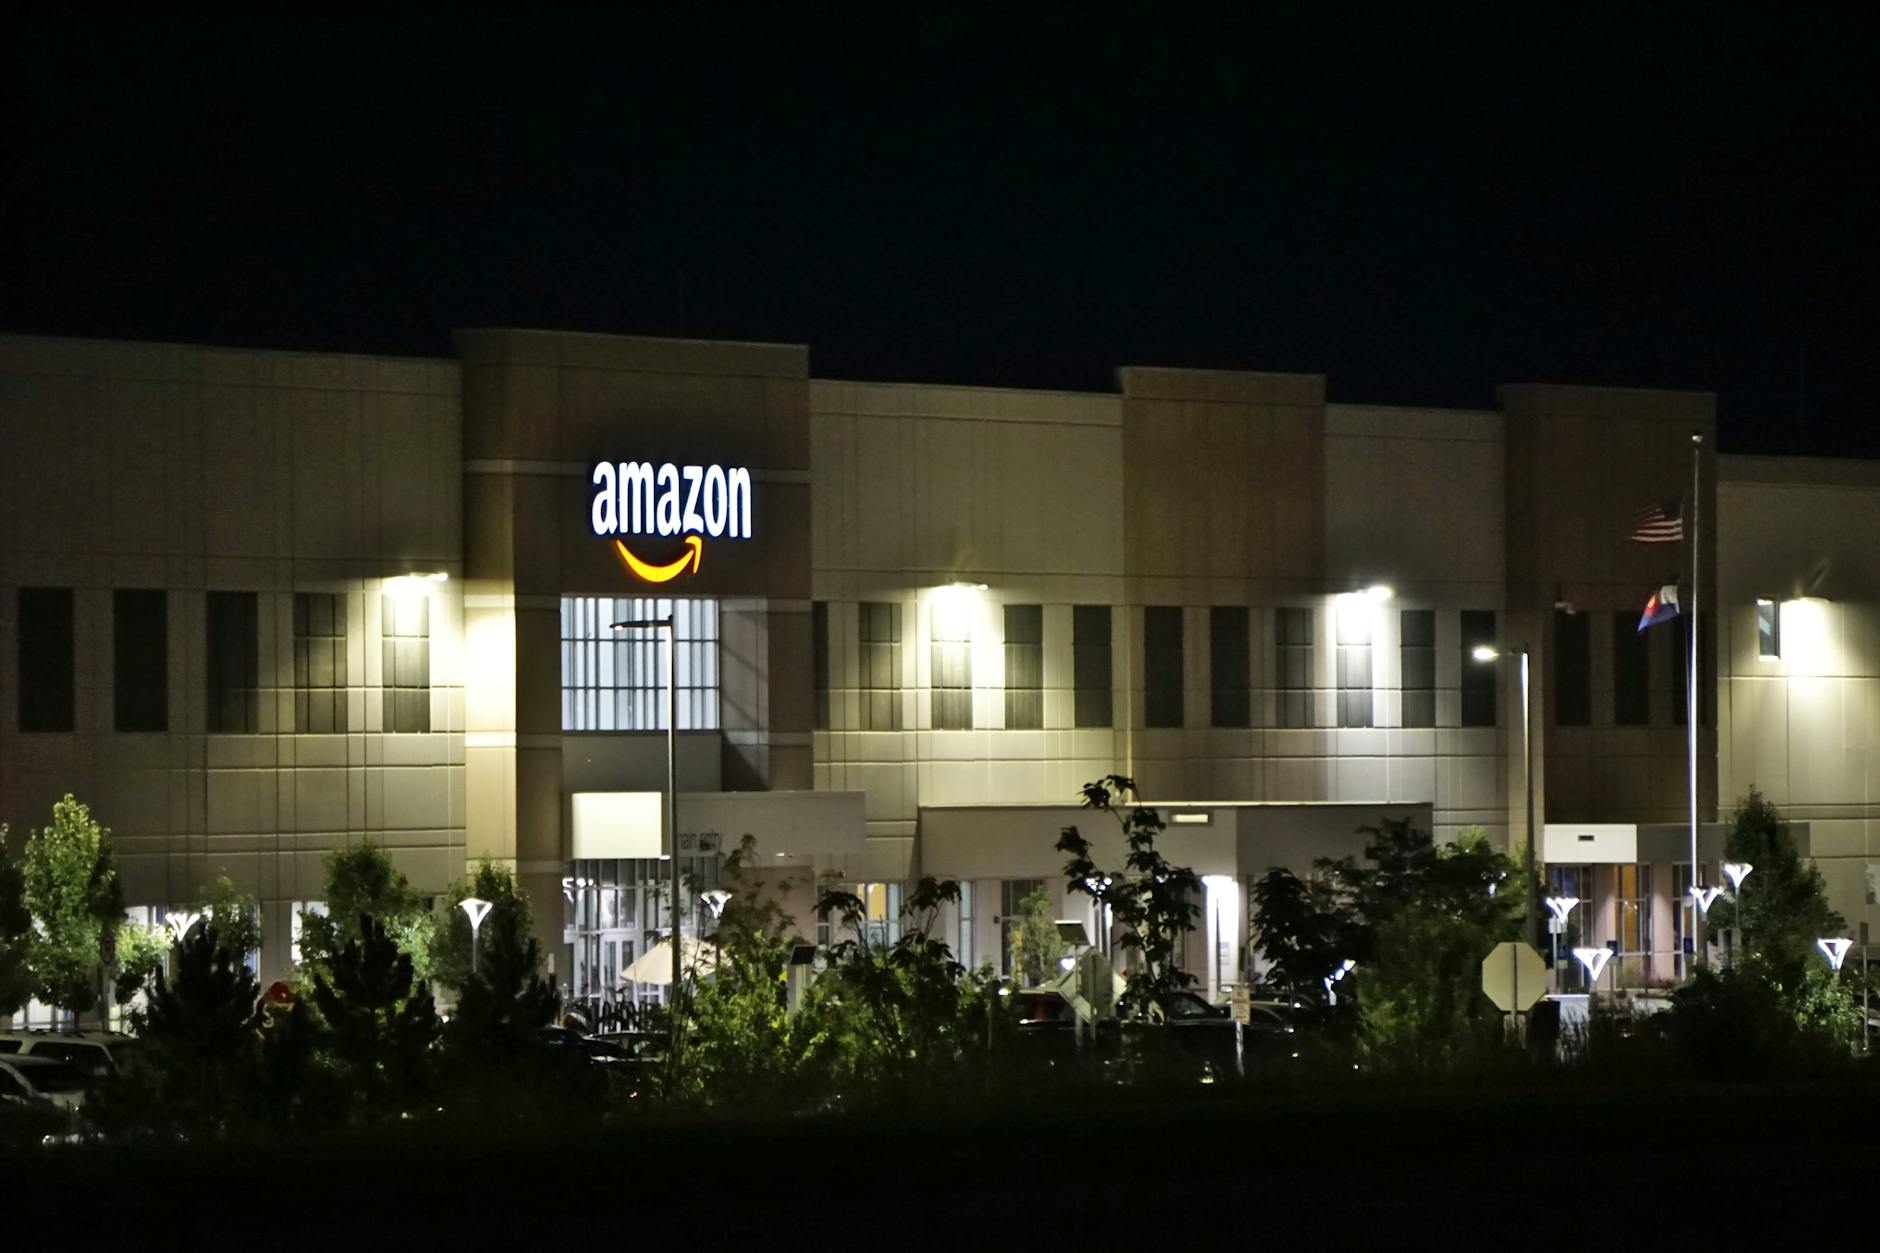
Magazzino Amazon: immagine aziendale di contesto
Cybersecurity

Kevin Mandia entra nel board di Amazon: la cybersecurity diventa una competenza da consiglio di amministrazione

Amazon ha nominato Kevin Mandia, fondatore di Mandiant e oggi CEO di Armadin e general partner di Ballistic Ventures, nel proprio consiglio di amministrazione. La scelta porta uno dei nomi più noti della risposta agli incidenti cyber direttamente nella governance del gruppo, mentre cloud, AI e supply chain rendono la sicurezza una questione strategica e non più soltanto tecnica.

Redazione · 11 settembre 2026 · 11:20

A modern depiction with vintage computers and individuals in a futuristic lab setting.
Cybersecurity

Anthropic blocca cyberattacchi, propaganda e ricerche biologiche pericolose: il nuovo rapporto mostra come viene abusata l’AI

Anthropic ha pubblicato il suo terzo rapporto sugli abusi dei modelli dal marzo 2025, descrivendo tentativi di usare Claude per cyberattacchi, spyware, campagne di influenza e ricerca biologica dual use. L’azienda afferma di aver bloccato i casi individuati e di aver rafforzato le salvaguardie dei modelli più recenti.

Redazione · 11 settembre 2026 · 11:10

A medical professional wearing protective clothing writing on a clipboard.
Cybersecurity

McKesson conferma il furto di dati dopo l’attacco: la sanità americana scopre quanto vale una singola identità compromessa

McKesson ha confermato un accesso non autorizzato ad applicazioni di terze parti e l’esfiltrazione di dati collegati a una parte dei clienti delle divisioni Oncology & Multispecialty e Medical-Surgical. Il gruppo ShinyHunters rivendica milioni di record; McKesson non ha confermato pubblicamente quella cifra. Il caso mostra perché l’identità cloud e le piattaforme SaaS sono diventate uno dei punti più delicati dell’infrastruttura sanitaria.

Redazione · 10 settembre 2026 · 19:56