Tema
BreakingTech Explained
Guide e approfondimenti basati su standard e documentazione ufficiale.
Cybersecurity
Password lunghe e uniche: la regola che vale più della complessità artificiale
Una password efficace deve soprattutto essere lunga, unica per ogni servizio e non riutilizzata. Un password manager riduce la necessità di ricordare decine di combinazioni.
Cybersecurity
Rilevare un incidente: perché i segnali devono essere osservabili
La funzione Detect riguarda la capacità di accorgersi in tempo di anomalie ed eventi potenzialmente dannosi. Log, alert e monitoraggio servono solo se qualcuno sa quali segnali meritano attenzione.

Internet
Aiuto coerente nelle interfacce: perché assistenza e contatti non devono spostarsi a caso
WCAG 2.2 introduce un criterio sulla coerenza dei meccanismi di aiuto quando compaiono su più pagine. Trovare sempre nello stesso posto contatti o assistenza riduce lo sforzo di orientamento.
Cybersecurity
Aggiornamenti software: perché rimandarli aumenta il rischio
Gli aggiornamenti non servono soltanto ad aggiungere funzioni: spesso correggono vulnerabilità già note. Lasciare sistemi e app arretrati prolunga la finestra in cui un difetto resta sfruttabile.
Intelligenza Artificiale
Gestire il rischio AI: quali decisioni vengono dopo la valutazione
La funzione Manage trasforma la valutazione in priorità operative: trattare, monitorare, accettare o evitare un rischio in base a impatto, probabilità e contesto.
Intelligenza Artificiale
Misurare i rischi dell’AI: cosa significa andare oltre una demo riuscita
La funzione Measure dell’AI RMF invita a usare metriche e test coerenti con il contesto, includendo affidabilità, sicurezza, trasparenza e altri aspetti della fiducia.

Intelligenza Artificiale
Mappare il rischio AI: perché il contesto cambia la valutazione
La funzione Map dell’AI RMF chiede di descrivere scopo, contesto, persone coinvolte e possibili impatti. Lo stesso modello può avere livelli di rischio molto diversi a seconda dell’uso.
Cybersecurity
Piano di risposta agli incidenti: cosa deve essere deciso prima dell’emergenza
La funzione Respond del NIST CSF richiede processi preparati prima che l’incidente avvenga: comunicazioni, analisi, contenimento, mitigazione e coordinamento.

Cybersecurity
Proteggere i dati: accessi, copie e configurazioni contano insieme
La funzione Protect del NIST CSF riunisce controlli che riducono la probabilità e l’impatto di un incidente: accessi, sicurezza dei dati, manutenzione e consapevolezza degli utenti.
Internet
WCAG 2.2 e autenticazione accessibile: meno ostacoli senza rinunciare alla sicurezza
WCAG 2.2 include criteri che mirano a evitare test cognitivi non necessari nei processi di autenticazione, favorendo alternative e meccanismi compatibili con strumenti di supporto.

Cybersecurity
NIST CSF 2.0: che cosa significa Govern nella sicurezza informatica
Nel Cybersecurity Framework 2.0 il governo del rischio è una funzione esplicita: ruoli, responsabilità, politiche e priorità devono collegare la sicurezza agli obiettivi dell’organizzazione.

Business
Rischio dei fornitori digitali: perché la sicurezza non finisce ai confini dell’azienda
Il NIST CSF include la gestione del rischio della supply chain perché servizi cloud, software e fornitori possono diventare dipendenze critiche. Il rischio va considerato già nella scelta e nei contratti.

Intelligenza Artificiale
Monitorare un sistema AI dopo il lancio: perché il rischio cambia nel tempo
Un sistema AI può cambiare efficacia quando cambiano utenti, dati, contesto o modello. La gestione del rischio deve quindi continuare anche dopo la messa in produzione.

Cybersecurity
Autenticazione a più fattori: perché aggiunge una barriera reale
La MFA richiede più di una prova di identità e rende meno utile una password rubata da sola. Le app di autenticazione e le chiavi di sicurezza possono offrire una protezione più robusta del solo SMS.
Cybersecurity
QR code e phishing: perché il codice non rende sicuro un link
Un QR code è soltanto un modo per rappresentare un collegamento o un dato: non certifica l’affidabilità della destinazione. Prima di aprire una pagina va controllato il dominio mostrato dal telefono.

Intelligenza Artificiale
Dati e AI: perché la qualità dell’input resta decisiva
Il rischio di un sistema AI dipende anche dai dati con cui viene sviluppato, valutato e alimentato. Dati incompleti o poco rappresentativi possono produrre prestazioni sbilanciate.
Internet
Navigazione da tastiera: il requisito di accessibilità che rivela molti problemi di interfaccia
Un’interfaccia web accessibile deve permettere di raggiungere e usare le funzioni essenziali anche senza mouse. Ordine del focus e controlli realmente attivabili sono parte dell’esperienza.
Cybersecurity
Inventario degli asset: il primo passo per sapere davvero che cosa proteggere
La funzione Identify del NIST CSF parte dalla conoscenza di sistemi, dati, servizi, fornitori e dipendenze. È difficile proteggere in modo coerente ciò che non è censito.
Internet
Focus visibile sul web: perché l’utente deve sapere sempre dove si trova
WCAG richiede che il focus da tastiera sia percepibile. Rimuovere l’indicatore grafico senza sostituirlo con uno equivalente rende difficile capire quale controllo riceverà il prossimo comando.
Intelligenza Artificiale
Supervisione umana nell’AI: perché deve avere potere reale
La supervisione umana è utile solo se chi controlla comprende il sistema, vede informazioni sufficienti e può intervenire. Una firma formale dopo una decisione automatica non equivale a controllo.

Internet
Dimensione dei target: perché link e pulsanti troppo piccoli sono un problema
WCAG 2.2 dedica attenzione alla dimensione e alla spaziatura dei target interattivi. Elementi troppo piccoli o troppo vicini aumentano gli errori, soprattutto su touch screen.
Cybersecurity
Ripristino dopo un attacco: il backup è solo una parte del lavoro
La funzione Recover del NIST CSF include il ripristino dei servizi, la comunicazione e il miglioramento successivo. Una copia dei dati è utile soltanto se può essere recuperata nei tempi necessari.
Intelligenza Artificiale
AI Risk Management Framework: partire dalla governance prima del modello
Il NIST AI RMF tratta la governance come funzione trasversale: politiche, responsabilità e cultura del rischio devono accompagnare l’intero ciclo di vita di un sistema di intelligenza artificiale.
Cybersecurity
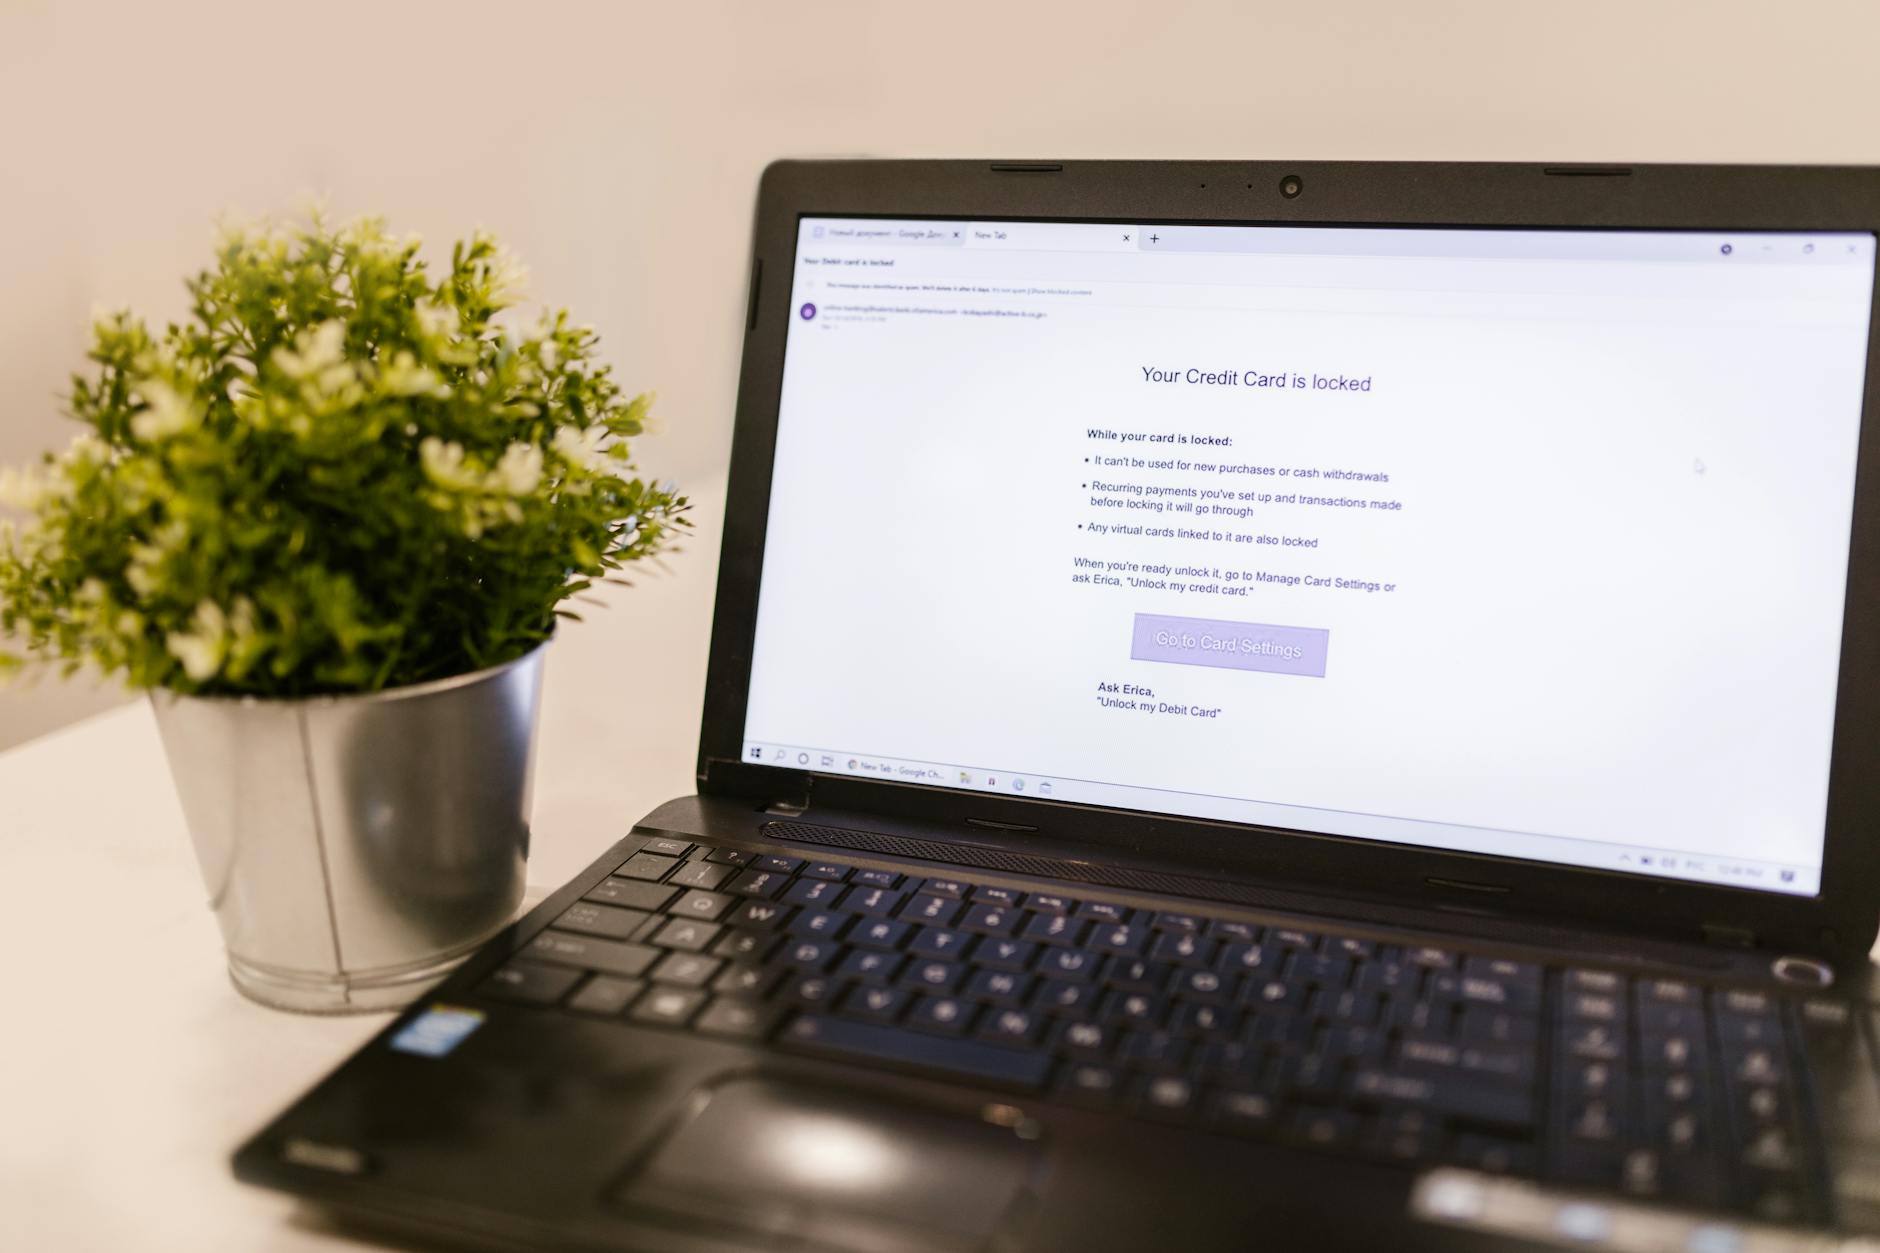
Phishing: i segnali da controllare prima di aprire un link
Un messaggio di phishing prova spesso a spingere a un’azione rapida usando urgenza, paura o un mittente che sembra familiare. Il controllo deve partire da indirizzo reale, dominio e destinazione del link.